
区分入口、凭据与目标网站
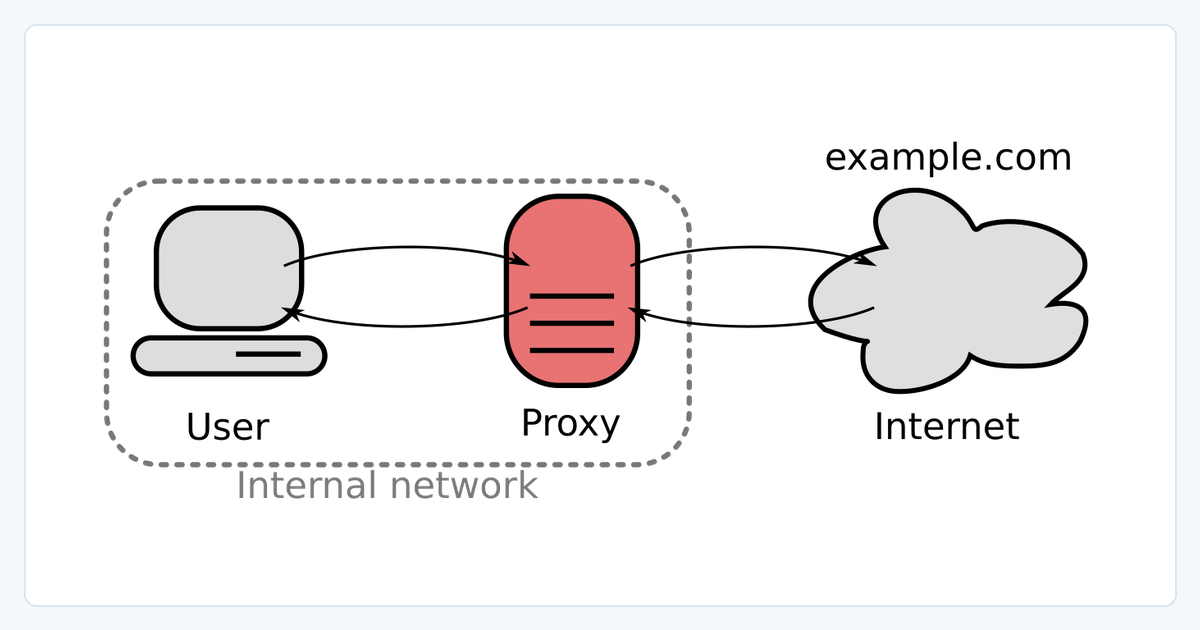
代理入口地址和端口用于连接代理服务;代理用户名和密码用于认证;目标网站地址是你要访问的服务。动态代理的地区、会话等参数应按控制台生成的完整格式填写,不能随意截断。
http:// 代理入口与 https:// 目标地址是两个不同概念。目标使用 HTTPS 并不自动加密客户端到 HTTP 代理的认证阶段;在不可信网络中应评估入口传输保护,并按服务支持的方式配置。
Python:分别编码用户名和密码
若应用要求代理 URL,用户名或密码含 @、:、% 等字符时,要分别进行 URL 编码。以下示例从运行环境读取凭据,不在脚本中写入真实密码;环境变量也应限制访问,不能打印或上传。
import os
from urllib.parse import quote
import requests

user = quote(os.environ["PROXY_USER"], safe="")
password = quote(os.environ["PROXY_PASSWORD"], safe="")
proxy = f"http://{user}:{password}@PROXY_HOST:PORT"
with requests.Session() as session:
    session.trust_env = False
    response = session.get("https://example.com/",
        proxies={"http": proxy, "https": proxy}, timeout=(8, 25))
    response.raise_for_status()
    print("HTTP", response.status_code)
将 PROXY_HOST:PORT 换成控制台入口。trust_env = False 禁用环境代理等环境设置,适合需要明确隔离配置的任务;如果依赖环境证书等设置,应评估后使用。
curl:避免把密码写进命令
curl --proxy "http://PROXY_HOST:PORT" \
  --proxy-user "YOUR_USERNAME" --noproxy "" \
  --connect-timeout 8 --max-time 25 https://example.com/
不提供密码时 curl 会交互式提示输入。不要在共享终端历史、截图、工单或 CI 输出中粘贴完整代理串。调试日志可能包含 Proxy-Authorization、Cookie 和 URL,分享之前必须删除敏感部分。
暴露后的处理清单
- 停止在公开位置使用泄露的凭据,按产品支持的方式重置或联系支持。
- 更新受影响应用的密钥,确认旧配置不再使用。
- 检查访问记录和流量异常;清理可控日志及共享文件。
- 为不同用途设置权限与密钥保管流程,并避免把密码提交到代码仓库。
遇到认证错误,可查看 代理故障排查指南,反馈时只提供脱敏信息。
参考资料与编辑说明
资料核对:2026-10-29。本文根据下列资料原创整理,示例仅用于说明。